
BankID-svindel mot bedriftsledere:

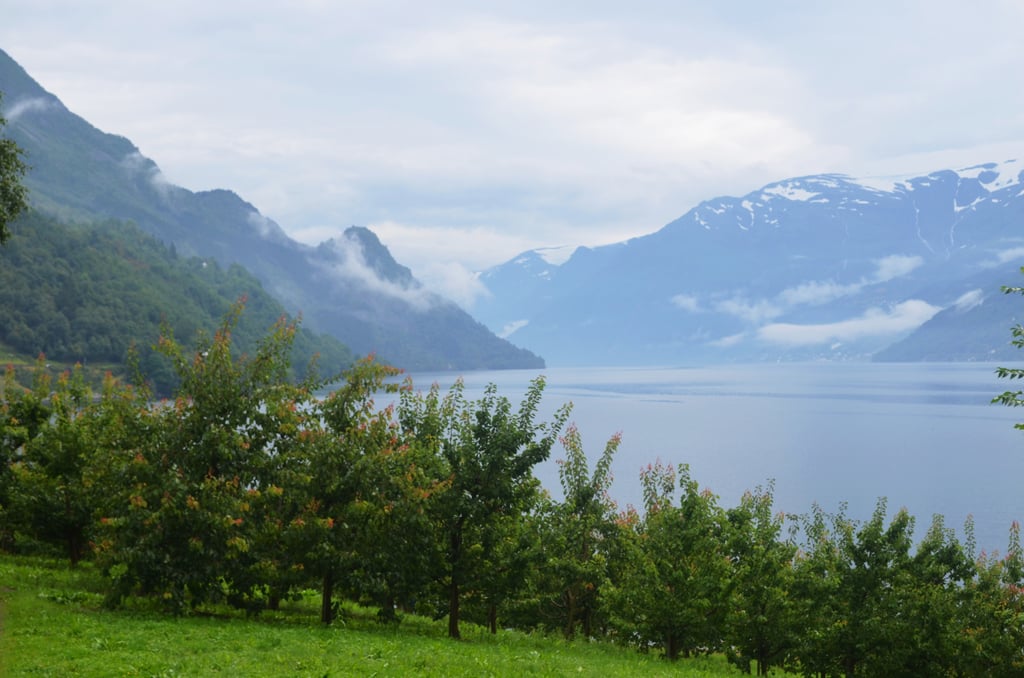
Eplene på et fruktlager i Hardanger skal holde to grader. Tirsdag var alle kjølerommene stilt på 50. Det ligner dataangrep mot kjøleanlegg i resten av Europa.
Teknikeren Olav Smestu ved Ullensvang Fruktlager på Lofthus sjekket datamaskinene som styrer kjølerommene. Noen hadde endret alle innstillingene, og lageret frykter det er et dataangrep.
– Vi skjønte med det samme at noe var galt, sier han til NRK.
En ansatt slapp inn kald luft utenfra for å få ned temperaturen på eplene. Daglig leder Maria Strand sier at store verdier ville gått tapt hvis det hadde skjedd midt i sesongen, med fulle kjølerom. Presseplene, som skal bli til drikke, ser ut til å ha klart seg.
Kjølerommene er koblet til internett, slik at de kan styres med programvare fra en datamaskin et annet sted. Smestu tror angriperne er profesjonelle som kjenner både kjøleteknikken og innstillingene.
Lageret kjører nå kjøleanlegget uten nettilgang. Strand skal undersøke saken med internettleverandøren og kjøleleverandøren, og vurderer å anmelde.
Kjølemontør Martin Dale i Dale Kjøleservice har levert anlegget til lageret. Han sier at styresystemet som ble rammet, er mye brukt i kjølebransjen i Norge.
Natt til mandag ble over 115 butikker i seks land rammet av lignende angrep. Det gjaldt butikker i Sverige, Belgia, Luxembourg, Nederland, Irland og Estland, blant dem rundt 40 butikker i den belgiske dagligvarekjeden Delhaize. En butikksjef i den svenske kjeden ICA sa til TV4 at temperaturen var stilt på 50 grader og ikke lot seg endre.
Stephan Moelans er sjef i Sabcobel, som leverer kjøleanlegg til flere av butikkene. Han sier angriperen brukte det samme sikkerhetshullet som i Frankrike i oktober. Der ble hundrevis av butikker rammet, og angriperne tok over styringen av kjøleanlegg fra danske Danfoss og amerikanske Copeland.
Angrepene i Frankrike satte kjøledisker og frysere i avrimingsmodus. Da varmes kjøleelementet opp for å smelte bort is. Varer det lenge nok, blir det varmt i kjøledisken.
Ingen vet hvem som har gjort det, eller om angrepene henger sammen.
Natt til tirsdag kan varehuset Havaristen i Ytre Enebakk ha blitt det første norske offeret for samme type angrep.
Samtidig bekreftet Næringslivets sikkerhetsråd onsdag at flere titalls dataangrep mot kjøleanlegg i Norge er avverget. Rådet fant anlegg der innloggingen lå åpent på nettet, men rakk ikke å varsle alle eierne.
Nasjonal sikkerhetsmyndighet (NSM) sier at antallet dataangrep mot norske bedrifter er tredoblet det siste året. Forrige uke hevet NSM risikoen for dataangrep i Norge til «høy», det nest høyeste nivået.
Mass Soldal Lund er professor i cybersikkerhet ved Universitetet i Innlandet og Forsvarets høgskole. Han tror også det er et dataangrep, og mener angrepet kan være et varsel om at anleggene er sårbare.
Moelans sier at en programvareoppdatering ikke er nok. Anleggene må også bygges om, og han anbefaler å styre anleggene over en sikker forbindelse istedenfor rett over det åpne nettet.
Kan kjøleanlegget styres fra mobilen, kan andre også prøve seg. Ullensvang valgte det billigste tiltaket: Koble anlegget fra nettet til noen har sjekket hvem som kan logge på.
7. nov. kl. 08:00
BankID-svindel mot bedriftsledere:

Løsepengevirus angriper Synology NAS:

CAPCOM ID er hacket:

Binance-angrepet:

