
CAPCOM ID er hacket:

Datalekkasje hos Amadeus rammer SAS, Norwegian og over 190 norske virksomheter. Mange passasjerer har ikke fått beskjed, og noen får det heller aldri.
En datalekkasje hos Amadeus ble oppdaget 21. september, og tre dager senere var inntrengeren stengt ute. Da hadde noen allerede vært inne lenge. Ifølge Japan Airlines har Amadeus funnet spor tilbake til august 2023.
Amadeus er et spansk IT-selskap få har hørt om, men som de fleste likevel har benyttet seg av. Har du bestilt en flyreise, har du vært innom systemene deres. Flyselskaper, hoteller og reisebyråer bruker plattformen til å lagre bestillinger.
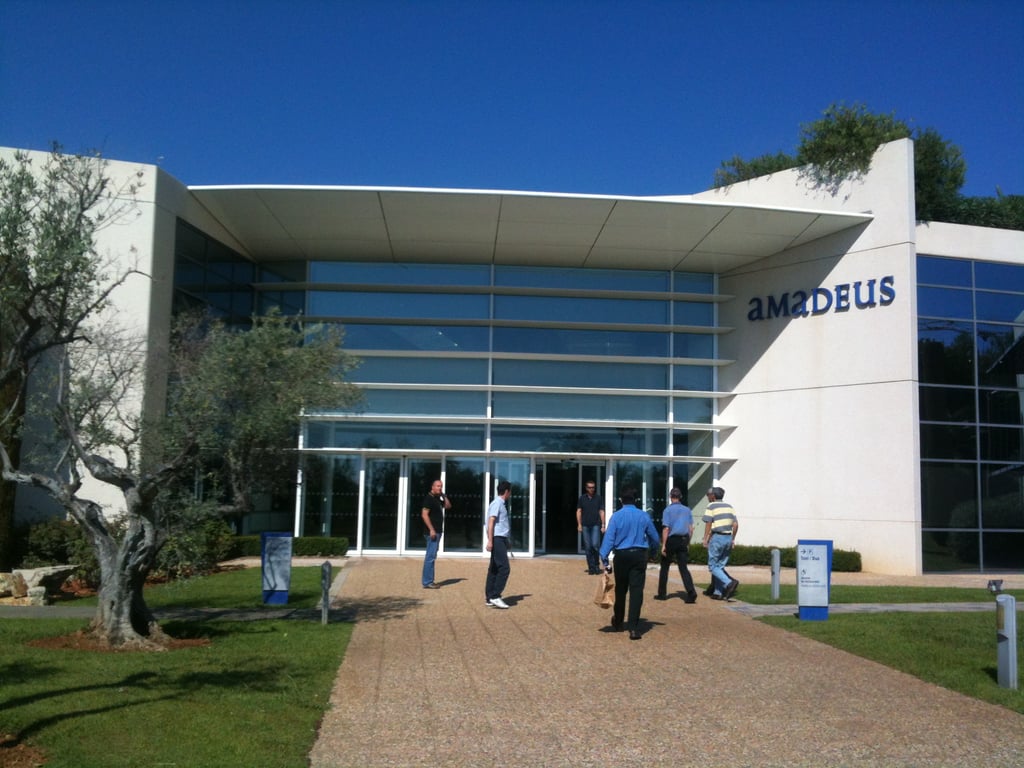
Mer enn 190 statlige og private virksomheter i Norge er rammet. Reisebyrået Berg-Hansen fikk beskjed 26. oktober og meldte fra til Datatilsynet dagen etter. Hos Berg-Hansen alene har uvedkommende sett på i underkant av 300 reisebestillinger fra 75 norske virksomheter, både statlige og private.
Norwegian, som også eier Widerøe, bekrefter at konsernet er rammet. Selskapet vil ikke si hvor mange passasjerer det gjelder.
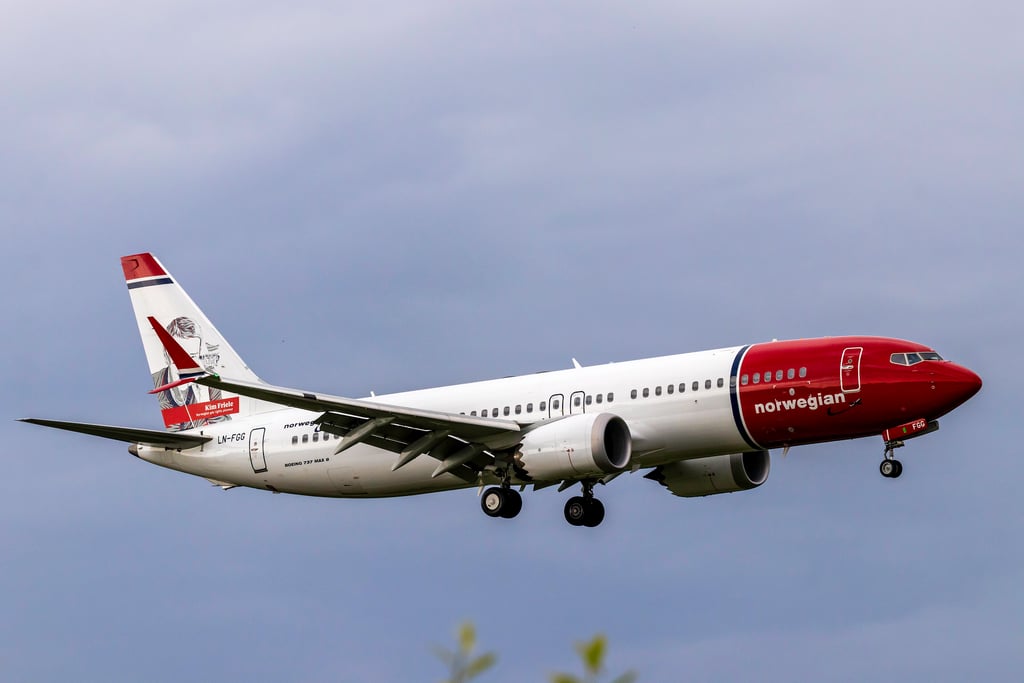
SAS har gått gjennom bestillingene og kommet frem til at det gjelder 350 164 passasjerer. Selskapet sier ikke hvor mange av dem som er norske. Japan Airlines melder om rundt 92 000 rammede kunder, og Singapore Airlines om 46 000 rammede reiser.
Hva som ligger ute, avhenger av bestillingen. Passasjerlistene hos Berg-Hansen inneholder navn, fødselsdato, firmanavn, e-postadresse og telefonnummer, og i noen tilfeller passnummer. Andre bestillinger kan vise reiserute, billettnummer, sete og spesielle ønsker, som rullestol eller spesialkost.
Amadeus sier det ikke finnes tegn til at betalingskort eller andre økonomiske opplysninger er hentet ut. Ifølge SAS gjelder lekkasjen hos dem mest bestillingsreferanser, datoer og flyinformasjon fra reiser som allerede er gjennomført.
Nasjonal sikkerhetsmyndighet (NSM), som skal beskytte Norge mot dataangrep, ser mer alvorlig på det. Direktør Arne Christian Haugstøyl sier at NSM vet at sensitive opplysninger er lekket.
SAS har meldt saken til det svenske datatilsynet IMY. Samtidig har selskapet bestemt seg for ikke å varsle passasjerene, fordi det vurderer risikoen som lav. Det kan endre seg hvis det dukker opp nye opplysninger.
Finnair, som har rundt 116 000 rammede bestillinger, har gjort det motsatte og gitt noen aktive reiser nye referansenumre. Har du fløyet med SAS, må du finne ut av det selv.
Alle som har reist med SAS eller Norwegian siden 2023, eller bestilt jobbreiser gjennom Berg-Hansen, bør regne med at opplysningene kan være lekket. Dette kan du gjøre:
NSM ber også virksomhetene vurdere risikoen for kommende reiser som ble bestilt før 23. september, og om noen av de ansatte er særlig utsatt.
Og passasjerene, som tross alt er uskyldige i dette her, burde fått beskjed av SAS.
11. nov. kl. 17:00
CAPCOM ID er hacket:


Binance-angrepet:


